Zum Inhalt

Zertifikate. Deployments. Automation.

TLSPilot: TLS Certificate Lifecycle Management (CLM) für die moderne IT

  • TLSPilot ist eine leistungsfähige Lösung für Certificate Lifecycle Management. Sie unterstützt Organisationen dabei, öffentliche und private Zertifikate über Anwendungen, Dienste, VPN-Verbindungen und weitere Systeme hinweg zu verwalten.

So funktioniert TLSPilot Community Edition kostenlos herunterladen

Die Probleme mit Zertifikaten

Kürzere Zertifikatslaufzeiten sicher beherrschen

Öffentliche TLS-Zertifikate werden für immer kürzere Zeiträume gültig, während die Anzahl der eingesetzten Zertifikate weiter wächst. Manuelles Nachverfolgen erhöht das Risiko verpasster Erneuerungen, Service-Unterbrüche und Sicherheitslücken. TLSPilot bietet zuverlässiges Enterprise-Zertifikatsmanagement aus einem zentralen Service.

  • Zertifikate von internen oder externen Zertifizierungsstellen beziehen.
  • Domains validieren und Zertifikate ohne manuelle Schritte ausstellen.
  • Automated Certificate Deployment für angebundene Zielsysteme nutzen.
  • Certificate Renewal Automation anwenden, bevor Zertifikate ablaufen.
  • Erneuerte Zertifikate sicher in der Infrastruktur verteilen.
  1. 5 Jahre60 Monate, bis 1. April 2015
  2. 39 Monateab 1. April 2015
  3. 825 Tageab 1. März 2018
  4. 398 Tageab 1. September 2020
  5. 200 Tageseit 15. März 2026
  6. 100 Tageab 15. März 2027
  7. 47 Tageab 15. März 2029
Heute

Die Folgen

Ungültige Zertifikate = Downtime!

86%mindestens ein Ausfall im letzten Jahr
31%jedes Quartal
10%jede Woche

Quelle: Branchenumfragen 2024/2025

Berühmtberüchtigte Fälle von Zertifikatsproblemen:

Ein abgelaufenes Zertifikat im Kernnetz. 25 Millionen O2-Kunden ohne Mobile Data, fast 23 Stunden.

O26.12.2018 - fast 23 h

Azure Storage HTTPS weltweit weg. Die erneuerten Zertifikate lagen bereit. Sie kamen nicht auf die Knoten.

Microsoft Azure22.2.2013 - ca. 12 h

Das aktive TLS-Zertifikat an den Voice-Frontends lief ab. Ein Teil der VoIP-Anrufe kam 4 Stunden 22 Minuten lang nicht zustande.

Google Voice15.-16.2.2021 - 4 h 22 min

de.linkedin.com und ch.linkedin.com mit abgelaufenem TLS-Zertifikat. Browser sperrten den Zugang, rund drei Stunden.

LinkedIn30.11.2017 - ca. 3 h

Ein internes Wildcard-TLS-Zertifikat lief ab. Login für Fortnite und den Epic Games Store mehr als fünf Stunden tot.

Epic Games6.4.2021 - etwas mehr als 5,5 h

Ein Authentifizierungszertifikat ist abgelaufen. Nutzer konnten sich nicht bei Teams anmelden.

Microsoft Teams3.2.2020 - ca. 3 h

Wiedergabe stand etwa eine Stunde. Ein TLS-Zertifikat war abgelaufen.

Spotify19.8.2020 - ca. 1 h

Und damit kommt TLSPilot ins Spiel TLSPilot Ein Service für den kompletten Zertifikatslebenszyklus

Zertifikate automatisch beziehen

TLSPilot unterstützt öffentliche und private Zertifikate und vereinfacht das PKI-Management. Anfragen, Validierung und Ausstellung werden zentral koordiniert und reduzieren wiederkehrenden Administrationsaufwand.

Automated Certificate Deployment auf jedes Zielsystem

Nach Ausstellung oder Erneuerung veröffentlicht TLSPilot die Zertifikate auf den benötigten Systemen. Das Deployment nutzt bestehende Werkzeuge und gesicherte Credentials, ohne Agents auf den Zielsystemen.

Erneuern und erneut verteilen

Mit proaktiver Certificate Renewal Automation hilft TLSPilot, abgelaufene Zertifikate und unerwartete Ausfälle zu vermeiden. Benachrichtigungen geben klar Auskunft, wenn Aufmerksamkeit nötig ist.

Wie hilft TLSPilot

Ausstellen. Erneuern. Verteilen.
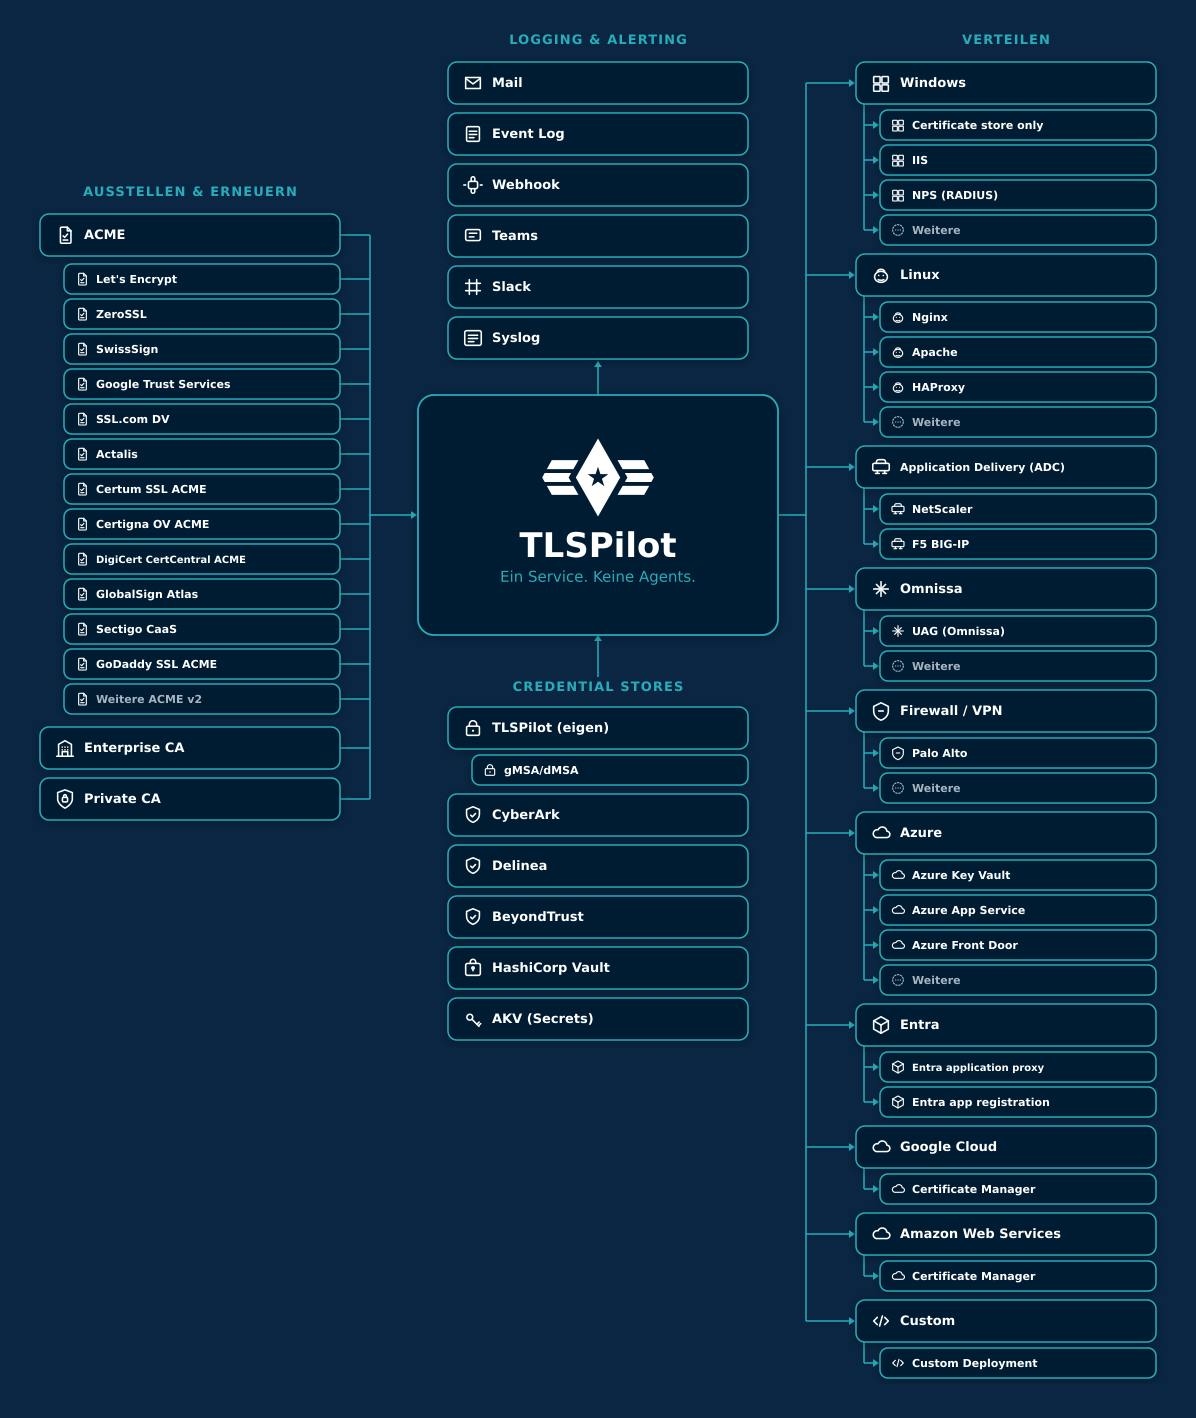
TLSPilot in der Mitte: links ACME mit Providern, Enterprise CA und Private CA; oben Logging und Alerting; rechts Verteilen auf Windows, Linux, ADC, Omnissa, Firewall/VPN, Azure, Entra, Google Cloud, AWS und eigenes Skript; unten Credential Stores inkl. gMSA

Zertifikatsmanagement für sichere Betriebsabläufe

Ob Zertifikatsmanagement, Certificate Deployments, Certificate Expiry Alerts oder TLS-Zertifikate erneuern: TLSPilot unterstützt konsistente Prozesse über komplexe Umgebungen hinweg. Teams behalten den Zertifikatsstatus transparent unter Kontrolle.

Betriebsrisiko mit CLM senken

TLSPilot verbindet Ausstellung, Deployment, Erneuerung und Überwachung in einem strukturierten CLM-Workflow: Alle 24 Stunden prüft TLSPilot fällige Erneuerungen und fehlende Deployments und meldet sie über die konfigurierten Alert-Kanäle. Das reduziert manuellen Aufwand, unterstützt zuverlässige Verfügbarkeit und gibt IT-Teams einen klaren Blick auf den Zertifikatsbetrieb.

Entdecken Sie, wie TLSPilot Certificate Lifecycle Management für Ihre Organisation vereinfachen kann.

So funktioniert TLSPilot Editionen vergleichen

Was zählt als Zertifikat

Jedes konfigurierte Zertifikat zählt - intern oder öffentlich. Das Kontingent gilt für den Bestand auf dem Host.

Was zählt als Deploy

Jedes konfigurierte Deploy-Ziel zählt. Ein Zertifikat kann mehrere Dienste bedienen - jedes Ziel extra.

WebUI & RBAC

Management soll von überall gehen, und nicht jeder soll alles dürfen? Kein Problem mit TLSPilot: WebUI und RBAC. Die Rolle setzt, wer Zertifikate, Deployments und Credentials anlegen, ändern und verteilen darf - bis auf ein einzelnes.

Sechs Rollen: Reader, Manager, Owner, Deployment Admin, Deployer, Credential Admin.

WebUI-Anmeldung auf dem Management-Host

Eigene CA

TLSPilot bezieht Zertifikate automatisch von öffentlichen und internen Zertifizierungsstellen, validiert den Domänen-Besitz und sorgt dafür, dass das Zertifikat direkt ausgestellt werden kann - ohne manuellen Eingriff. ACME-Anbieter in jeder Edition. Eigene CA ab Professional.

Mandanten

Mehrere Kunden oder Gesellschaften auf einem Host, und die Bestände dürfen sich nicht vermischen? Kein Problem mit TLSPilot: Mandanten trennen die Inventare. Rollen lassen sich auch auf den Mandanten legen.

Deploy-Katalog

Sobald TLSPilot das neue Zertifikat neu ausgestellt oder erneuert hat, wird es direkt bei allen Deployment-Zielen veröffentlicht. Dies geschieht ohne Agents auf den Zielsystemen - alles mit reinen Bordmitteln und gesicherten Zugangsangaben.

Windows

  • Certificate store
  • IIS
  • File Path (WinRM)
  • UNC
  • RDS
  • Exchange
  • AD FS
  • SQL Server
  • NPS (RADIUS)

Linux (SSH)

  • Nginx
  • Apache
  • HAProxy
  • Tomcat
  • PostgreSQL
  • MySQL/MariaDB
  • File Path (SSH)

Application Delivery (ADC)

  • NetScaler
  • F5 BIG-IP

Omnissa

  • UAG (Omnissa)

Firewall / VPN

  • Palo Alto PAN-OS
  • Palo Alto Strata Cloud Manager

Azure

  • Azure Key Vault
  • Azure App Service
  • Azure Front Door
  • Azure Application Gateway
  • Azure API Management

Entra

  • Entra Application Proxy App
  • Entra App Certificate

Google Cloud

  • Certificate Manager

Amazon Web Services

  • Certificate Manager

Eigenes Skript

  • PowerShell
  • Weitere folgen…

Zertifikatslaufzeiten

Die Laufzeiten von Zertifikaten werden immer weiter reduziert und Webbrowser beginnen auch damit, nur noch Zertifikate zu akzeptieren, welche diese Laufzeiten haben

  1. 5 Jahre60 Monate, bis 1. April 2015
  2. 39 Monateab 1. April 2015
  3. 825 Tageab 1. März 2018
  4. 398 Tageab 1. September 2020
  5. 200 Tageseit 15. März 2026
  6. 100 Tageab 15. März 2027
  7. 47 Tageab 15. März 2029
Heute

Zahlen aus PKI-Umfragen

Überwachung/Monitoring heisst aber nicht, dass dieses dann auch ersetzt wird nach Ablauf.

91%Verwenden im Vergleich zum Jahr 2021 mehr Zertifikate
38%Tracken Bestand und Ablauf noch mit Excel oder Eigenbau
17%Überwachen die Zertifikatsabläufe schon in einem Monitoring

Quelle: Branchenumfragen 2024/2025

Beziehen

ACME

  • Let's Encrypt
  • ZeroSSL
  • SwissSign
  • Google Trust Services
  • SSL.com DV
  • Actalis
  • Certum SSL ACME
  • Certigna OV ACME
  • DigiCert CertCentral ACME
  • GlobalSign Atlas
  • Sectigo CaaS
  • GoDaddy SSL ACME
  • More ACME v2

Enterprise CA

  • Enterprise CA (AD CS)

Private CA

  • TLSPilot CA

Verteilen

Direktes Deployment auf viele Umsysteme direkt in TLSPilot integriert. Weitere Systeme lassen sich mit einem eigenen Skript (PowerShell) anbinden.

Windows

  • Certificate store
  • IIS
  • File Path (WinRM)
  • UNC
  • RDS
  • Exchange
  • AD FS
  • SQL Server
  • NPS (RADIUS)

Linux (SSH)

  • Nginx
  • Apache
  • File Path (SSH)
  • HAProxy
  • Tomcat
  • PostgreSQL
  • MySQL/MariaDB

Application Delivery (ADC)

  • NetScaler
  • F5 BIG-IP

Omnissa

  • UAG (Omnissa)

Firewall / VPN

  • Palo Alto PAN-OS
  • Palo Alto Strata Cloud Manager

Azure

  • Azure Key Vault
  • Azure App Service
  • Azure Front Door
  • Azure Application Gateway
  • Azure API Management

Entra

  • Entra Application Proxy App
  • Entra App Certificate

Google Cloud

  • Certificate Manager

Amazon Web Services

  • Certificate Manager

Eigenes Skript

  • PowerShell
  • Weitere folgen…

Erneuern & erneut verteilen

TLSPilot erneuert jedes Zertifikat, sobald es fällig ist, und verteilt es zu der Zeit, die Sie wählen. Ohne Handarbeit und ohne Überraschung beim Ablauf.

TLSPilot
Erneuerung: wenn fällig Deployment: zur gewählten Zeit
Erneuerung wenn fälligDeployment zur gewählten Zeit
AusgestelltAblauf