Konzepte und Planung · 2.2
Was bei jedem Aussteller zu beachten ist
Wenn Sie einen Aussteller gewählt haben, prüfen Sie vor dem ersten Zertifikat die folgenden Voraussetzungen und Einschränkungen.
Öffentliche ACME-Provider
- Voraussetzungen: Der Nachweis der Domain-Kontrolle erfolgt über eine ACME-Challenge (DNS-01, HTTP-01 oder TLS-ALPN-01).
- Wildcard-Zertifikate: Benötigen die Challenge DNS-01, die der Standard-Challenge-Typ ist. Bei Wildcard-Namen lehnt TLSPilot andere Challenge-Typen mit Wildcards need DNS-01. ab. Nicht jeder ACME-Provider stellt Wildcard-Zertifikate aus; in diesem Fall zeigt TLSPilot This ACME provider does not support wildcard names.
- Testen: Beginnen Sie mit der Staging-Umgebung, sofern der Provider eine anbietet.
Enterprise CA (AD CS)
- Voraussetzungen: Ein Management-Host in der Domain und eine verfügbare AD CS mit Zertifikatvorlagen, die Server Authentication unterstützen.
- Verfügbarkeit: Lässt sich nur aktivieren, wenn TLSPilot eine AD CS in der Domain oder im Forest erkennt.
Integrierte Private CA
- Voraussetzungen: Zertifikate lassen sich sofort ausstellen. Clients, die diesen Zertifikaten vertrauen sollen, brauchen das Zertifikat der Private CA als vertrauenswürdiges Root-Zertifikat.
- Aufbau: Besteht aus einer einzelnen Root-CA auf dem Management-Host, die Zertifikate direkt ausstellt.
- Einschränkungen: Läuft als eigenständige CA auf dem Management-Host und ist nicht redundant. Sperrinformationen sind nur verfügbar, solange der Management-Host erreichbar ist.
- IP-Adressen: Kann zusätzlich zu DNS-Namen auch IP-Adressen als SANs enthalten, zum Beispiel für interne Geräte, die über ihre IP-Adresse angesprochen werden.
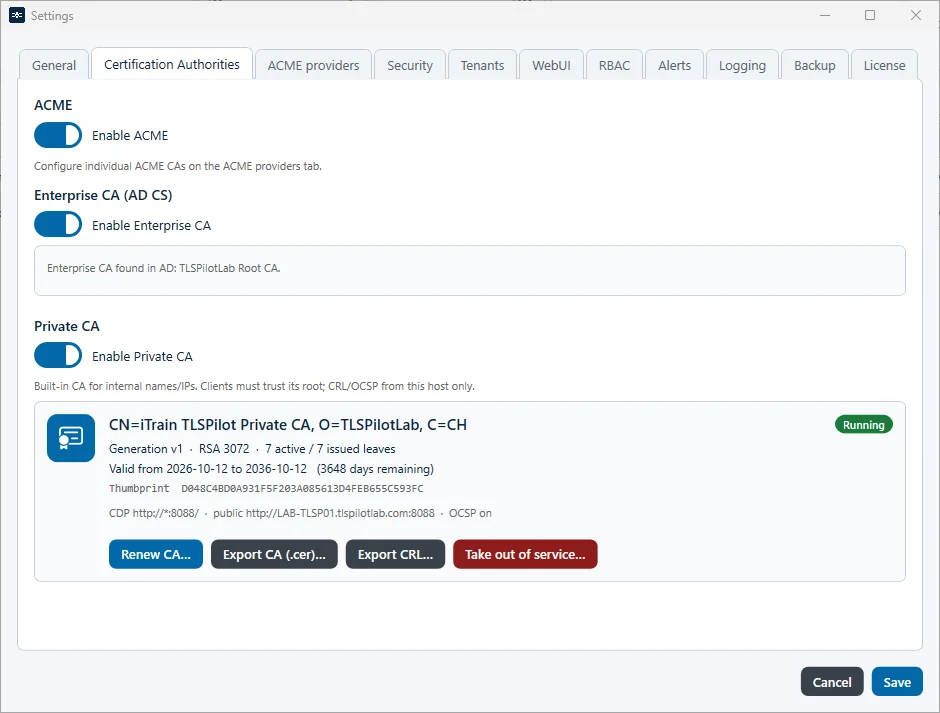
Die Aussteller schalten Sie in den Einstellungen auf dem Tab Certification Authorities ein und aus, siehe Abbildung Tab Certification Authorities in den Einstellungen. Für die Private CA zeigt der Tab das CA-Zertifikat mit Gültigkeit, CDP- und OCSP-Adressen sowie die Aktionen Renew CA…, Export CA (.cer)… zum Verteilen des CA-Zertifikats als vertrauenswürdiges Root-Zertifikat, Export CRL… und Take out of service….