
RBAC · 9.4
Berechtigungen für ein einzelnes Zertifikat
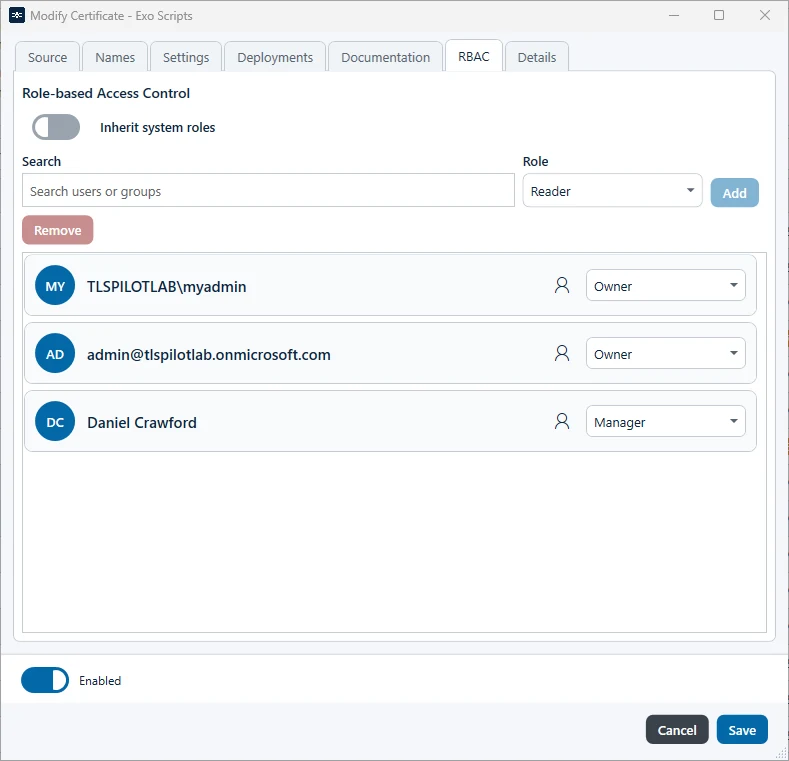
Der Tab RBAC eines Zertifikats, eines Deployments und eines Credentials trägt den Titel Role-based Access Control und hat denselben Aufbau wie der RBAC Manager: Suche, Rolle und Add in einer Zeile, darunter Remove und die Benutzer und Gruppen als Karten in einer Liste. Neben den Systemrollen können Sie Berechtigungen für einzelne Zertifikate vergeben, zum Beispiel damit ein Benutzer nur bestimmte Zertifikate sehen oder verwalten kann.
- Doppelklicken Sie in der Liste auf das Zertifikat und öffnen Sie den Tab RBAC.
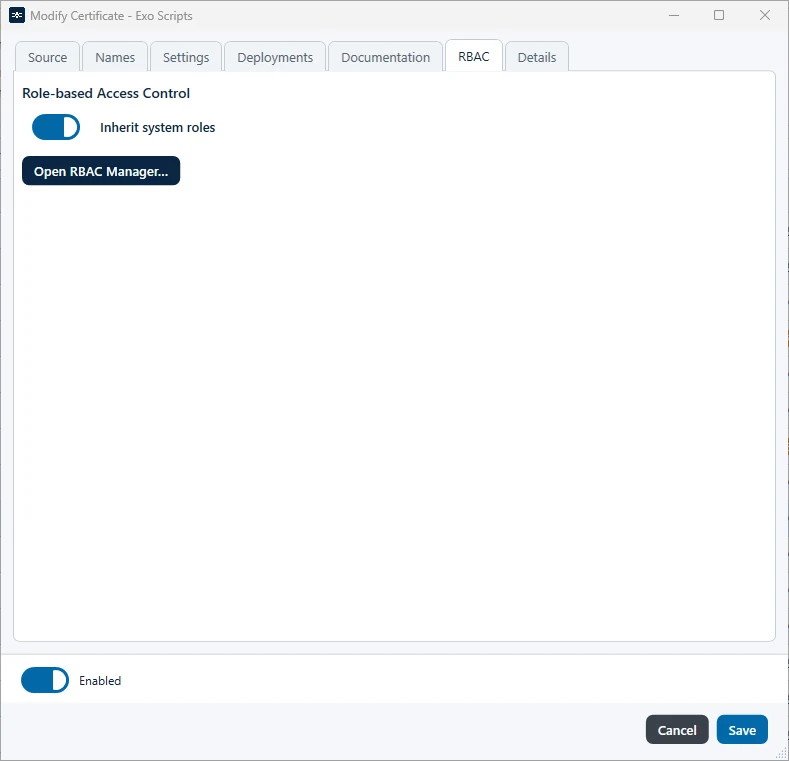
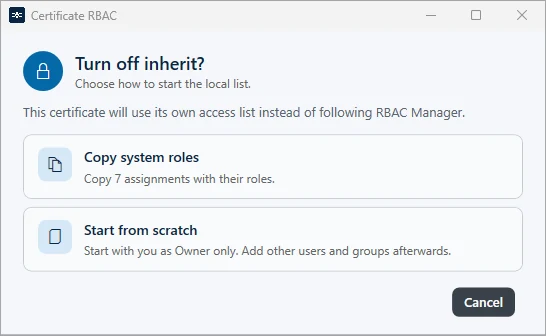
- Schalten Sie Inherit system roles aus. TLSPilot fragt, womit die Liste des Zertifikats beginnen soll:
- Copy system roles: Kopiert die bestehenden Systemrollen in die Liste. Sie können jeden Eintrag danach ändern oder entfernen.
- Start from scratch: Beginnt mit Ihnen als einzigem Owner.
- Fügen Sie wie oben beschrieben Benutzer oder Gruppen mit ihrer Rolle hinzu und klicken Sie auf Save.
Ein Benutzer, der nur Berechtigungen für einzelne Zertifikate hat, sieht die Dashboard-Kacheln nicht und nur die Zertifikate, für die er berechtigt ist.