Anhang: WinRM und SSH einrichten · 20.2
WinRM ausserhalb der Domain
Für ein Ziel in einer Arbeitsgruppe, in einer DMZ oder in einer Domain ohne Vertrauensstellung steht Kerberos nicht zur Verfügung. Richten Sie wie unten beschrieben einen HTTPS-Listener (Port 5986) ein: TLSPilot verwendet ihn dann automatisch ab dem nächsten Lauf, den Sie selbst starten, und Credential und Daten sind durch TLS geschützt. Ohne HTTPS-Listener fällt TLSPilot auf Port 5985 mit Negotiate-Verschlüsselung (NTLM) zurück; in diesem Fall muss TCP 5985 erlaubt sein und das Ziel in TrustedHosts stehen.
- Erstellen Sie auf dem Ziel ein Zertifikat für den Servernamen, zum Beispiel mit TLSPilot aus der Private CA, und importieren Sie es in
LocalMachine\My. - Erstellen Sie den HTTPS-Listener:
New-Item -Path WSMan:\localhost\Listener -Transport HTTPS -Address * -CertificateThumbPrint <thumbprint> -Force - Erlauben Sie TCP 5986 nur vom Management-Host:
New-NetFirewallRule -DisplayName "WinRM HTTPS" -Direction Inbound -Protocol TCP -LocalPort 5986 -RemoteAddress <IP of the management host> -Action Allow - Verwenden Sie ein lokales Konto des Ziels im Format
.\svc-tlspilotoderSERVER\svc-tlspilot, Mitglied der lokalen Gruppe Administrators. Für lokale Konten ausser dem integrierten Administrator gilt die Remote-UAC-Filterung; setzen SieLocalAccountTokenFilterPolicynur auf 1, wenn der Dry Run Access is denied meldet. - Fügen Sie das Ziel auf dem Management-Host so eng wie möglich zu TrustedHosts hinzu:
Set-Item WSMan:\localhost\Client\TrustedHosts -Value "dmz-web01.example.net" -Concatenate -Force. Verwenden Sie nicht*. - Der Management-Host muss dem Aussteller des Listener-Zertifikats vertrauen, und das Zertifikat muss für den im Deployment eingegebenen Hostnamen ausgestellt sein; sonst schlägt die Prüfung fehl, und TLSPilot fällt auf Port 5985 zurück. Testen Sie optional mit
Test-WSMan dmz-web01.example.net -UseSSL, führen Sie dann den Dry Run aus und prüfen Sie, ob das Ergebnis WinRM over HTTPS (5986) zeigt.
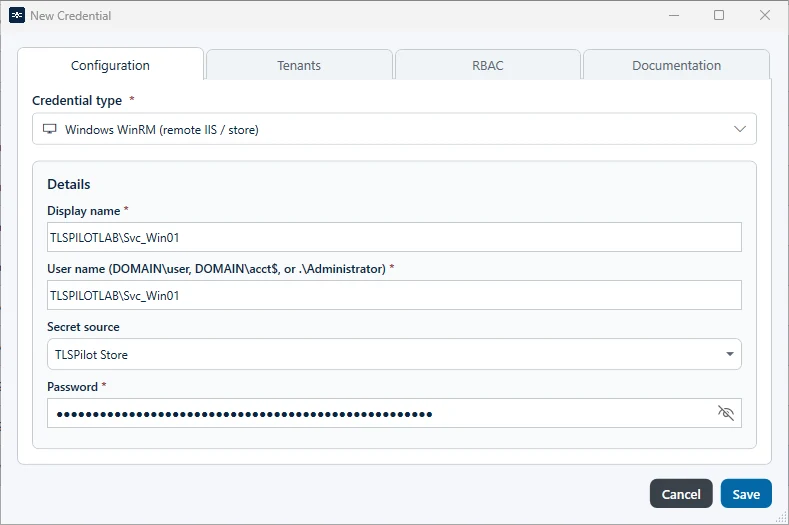
In TLSPilot wird das Konto als Credential vom Typ Windows WinRM (remote IIS / store) gespeichert. Der Benutzername akzeptiert die Formate DOMAIN\user, user@domain und .\Administrator, siehe Abbildung WinRM-Credential im Credentials Manager.