ACME im Detail · 18.6
DNS-01
Bei DNS-01 weisen Sie die Kontrolle über einen Namen über seine öffentliche DNS-Zone nach (RFC 8555, Abschnitt 8.4). Es ist der einzige Challenge-Typ für Wildcard-Namen.
- Die CA gibt TLSPilot für jeden Namen der Bestellung ein Token.
- TLSPilot erstellt den TXT-Record
_acme-challenge.<name>über die API des DNS-Providers, oder Sie erstellen ihn mit der manuellen DNS-Validierung selbst. Der Wert wird aus dem Token und dem Schlüssel des ACME-Kontos abgeleitet. - TLSPilot wartet die Propagation ab. Danach fragt die CA den TXT-Record im öffentlichen DNS aus mehreren Netzwerkperspektiven ab, siehe Kapitel Multi-Perspective Validation.
- Nach der Validierung löscht TLSPilot den TXT-Record beim DNS-Provider wieder.
Einstellungen: Kapitel ACME-Zertifikat (AC) und Manuelle DNS-Validierung. Fehler und Lösungen: Kapitel Fehlerbehebung: DNS-01.
| Aspekt | Details |
|---|---|
| Vorteile | Es ist kein eingehender Port nötig. Funktioniert für interne Server mit öffentlichem DNS-Namen und für beliebig viele Server hinter einem Namen. |
| Grenzen | Setzt API-Zugriff auf den DNS-Provider oder die manuelle DNS-Validierung voraus. Alle autoritativen Nameserver müssen den Record ausliefern, und die Propagation braucht Zeit. Das DNS-Credential kann die Zone ändern; beschränken Sie es deshalb auf die benötigte Zone, wenn der Provider das erlaubt. |
| Wildcards | Ja. Für *.example.com lautet der Record _acme-challenge.example.com. |
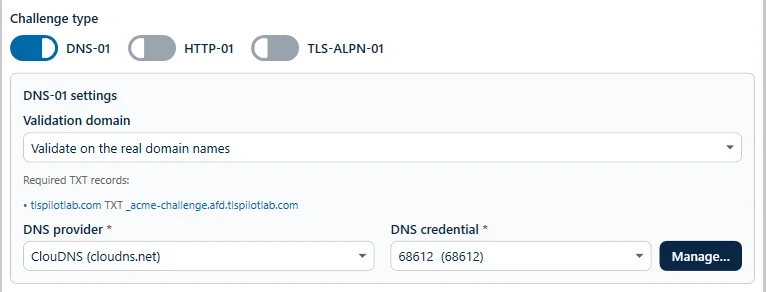
In TLSPilot wählen Sie DNS-01 auf dem Tab Settings eines ACME-Zertifikats. Der Abschnitt DNS-01 settings listet die benötigten TXT-Records auf und enthält den DNS-Provider und das DNS-Credential, mit denen TLSPilot sie schreibt, siehe Abbildung DNS-01-Einstellungen eines ACME-Zertifikats.