ACME im Detail · 18.8
HTTP-01
Bei HTTP-01 weisen Sie die Kontrolle über einen Namen mit einer Datei auf dem Webserver nach, auf den der Name zeigt (RFC 8555, Abschnitt 8.3).
- Die CA gibt TLSPilot für jeden Namen der Bestellung ein Token.
- TLSPilot veröffentlicht eine nach dem Token benannte Datei unter
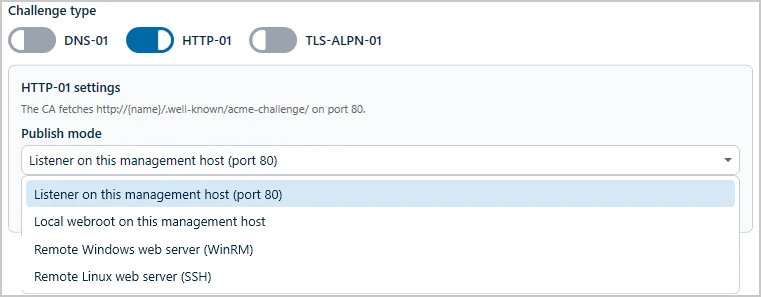
/.well-known/acme-challenge/: mit dem Listener auf dem Management-Host, in einem lokalen Web-Root oder über WinRM bzw. SSH auf einem anderen Webserver. Die Datei enthält die Key Authorization, bestehend aus dem Token und dem Thumbprint des Kontoschlüssels. - Die CA ruft
http://<name>/.well-known/acme-challenge/<token>auf Port 80 aus mehreren Netzwerkperspektiven ab und vergleicht den Inhalt, siehe Kapitel Multi-Perspective Validation. - Nach der Validierung entfernt TLSPilot die Datei wieder.
Einstellungen: Kapitel Weitere Challenge-Typen. Fehler und Lösungen: Kapitel Fehlerbehebung: HTTP-01 und TLS-ALPN-01.
| Aspekt | Details |
|---|---|
| Vorteile | Es ist kein DNS-Zugriff nötig. Funktioniert mit jedem Webserver; TLSPilot kann die Datei auf Windows- und Linux-Webservern ablegen. |
| Grenzen | Port 80 muss aus dem Internet erreichbar sein; die CA verwendet immer Port 80. Weiterleitungen sind erlaubt: Let’s Encrypt folgt bis zu 10 Weiterleitungen, nur zu http oder https auf Port 80 oder 443, und prüft das Zertifikat eines https-Ziels nicht. Bei mehreren Webservern hinter einem Namen muss jeder Server die Datei ausliefern. |
| Wildcards | Nein. Verwenden Sie DNS-01. |
TLSPilot bietet drei Wege, die HTTP-01-Datei zu veröffentlichen: den Listener auf dem Management-Host, ein lokales Web-Root oder einen über WinRM bzw. SSH erreichten Webserver, siehe Abbildung HTTP-01-Challenge mit den Veröffentlichungsarten.