Zertifikatsformate · 19.6
Was TLSPilot exportiert
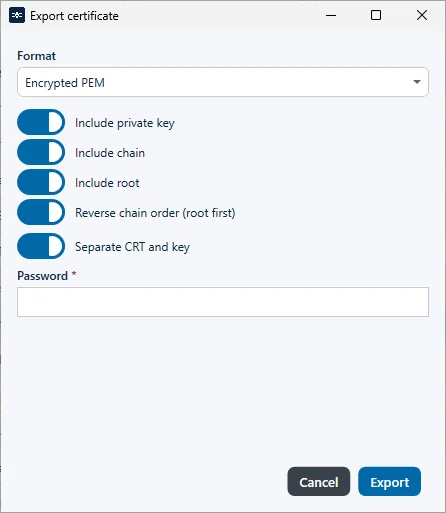
Der Dialog Export certificate (Kapitel Exportoptionen) und die Deployment-Ziele File Path (WinRM), UNC share und File Path (SSH) bieten dieselben vier Formate und Ketten-Optionen. Separate CRT and key ist im Exportdialog standardmässig ausgeschaltet und in den Datei-Deployments standardmässig eingeschaltet; nur die Deployments bieten Also write password file (.pwd):
| Format | Privater Schlüssel | Passwort |
|---|---|---|
| PKCS #12 (PFX) | Immer enthalten; lässt sich nicht vom Zertifikat trennen. | Schützt die ganze Datei. |
| PKCS #8 (PEM) | Unverschlüsseltes PKCS #8 (BEGIN PRIVATE KEY). | Nicht verwendet. |
| PKCS #1 (PEM RSA) | Unverschlüsseltes PKCS #1 (BEGIN RSA PRIVATE KEY). Nur RSA-Schlüssel. | Nicht verwendet. |
| Encrypted PEM | Verschlüsseltes PKCS #8 (BEGIN ENCRYPTED PRIVATE KEY). Das Zertifikat bleibt unverschlüsselt. | Pflicht, wenn der Schlüssel enthalten ist. |
Die Optionen:
- Include private key: fügt den Schlüssel hinzu. Ohne diese Option schreibt TLSPilot nur das Zertifikat. Bei PFX ist der Schlüssel immer enthalten.
- Include chain: standardmässig eingeschaltet. Ein: Zertifikat mit den Intermediates (Full Chain). Aus: nur das Leaf. Tooltip: Leaf vs full chain in the certificate PEM or PFX bag.
- Include root und Reverse chain order (root first): nur verfügbar, wenn Include chain eingeschaltet ist, siehe Kapitel Ketten-Optionen.
- Separate CRT and key: Zertifikat und Schlüssel in getrennten Dateien. Aus: eine kombinierte PEM-Datei mit dem Zertifikat zuerst und dem Schlüssel danach. Für PFX nicht verfügbar.
- Passwort: Pflicht für PFX sowie für Encrypted PEM, wenn der Schlüssel enthalten ist. Im Exportdialog heisst das Feld Password *. In den Datei-Deployments heisst es Password (PFX / Encrypted PEM), mit dem Tooltip Required for Encrypted PEM. Protects the private key only.
Dateinamen eines Exports aus der Desktop Admin Console:
| Auswahl | Datei |
|---|---|
| Ohne privaten Schlüssel | <id>.crt.pem |
| PKCS #12 (PFX) | <id>.pfx |
| PEM, mit Schlüssel, Separate CRT and key ein | <id>.zip mit <id>-fullchain.pem (bzw. <id>.crt ohne Kette) und <id>.key.pem, <id>.key.rsa.pem oder <id>.key.enc.pem |
| PEM, mit Schlüssel, Separate CRT and key aus | <id>.bundle.pem mit Kette, <id>.pem ohne Kette |
TLSPilot exportiert alle Formate, die seine Ziele verwenden (PKCS #12, PKCS #8, PKCS #1 und Encrypted PEM), direkt; Sie müssen also keine Dateien mit OpenSSL konvertieren.
Der Dialog Export certificate bietet diese Formate und Optionen, siehe Abbildung Dialog Export certificate mit Format, Ketten-Optionen und Passwort.