Meine ersten Deployments · 6.4
NPS (RADIUS)
Dieses Beispiel bindet ein Zertifikat an die PEAP- oder EAP-Netzwerkrichtlinien eines Network Policy Servers (NPS), zum Beispiel für WLAN, VPN oder 802.1X-Switch-Authentifizierung. Clients prüfen dieses Zertifikat während des EAP-Handshakes; es muss deshalb auf jedem NPS-Server rechtzeitig erneuert werden. Das Vorgehen ist dasselbe wie bei IIS. Bei einem entfernten NPS-Server muss der Management-Host den Server über WinRM erreichen, siehe Anhang Anhang: WinRM und SSH einrichten.
- Öffnen Sie den Tab Deployments des Zertifikats wie in Kapitel Lokaler Zertifikatsspeicher beschrieben, schalten Sie Automatic deployment ein, falls noch nicht geschehen, und klicken Sie auf Add…
- Linked service: Wählen Sie NPS (RADIUS).
- Target host: Klicken Sie auf Localhost, wenn NPS auf dem Management-Host läuft, oder auf Browse…, um den NPS-Server auszuwählen.
- Credential: Für Localhost ist kein Credential nötig; das Feld zeigt (none / machine account), da TLSPilot als LocalSystem arbeitet. Für einen entfernten Server wählen Sie ein WinRM-Credential mit lokalen Administratorrechten auf dem NPS-Server.
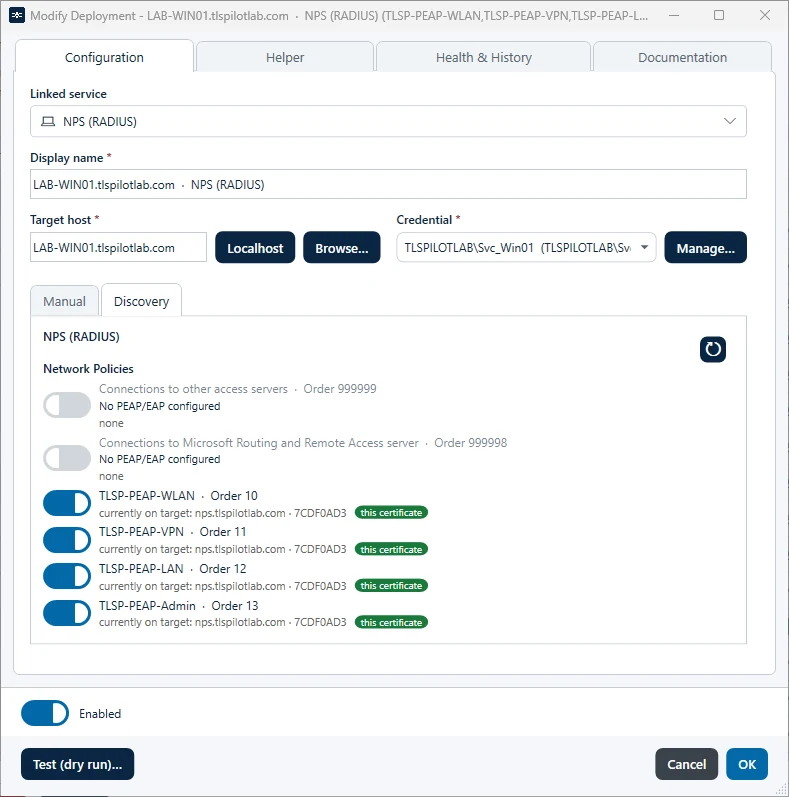
- Öffnen Sie den Tab Discovery. Unter Network Policies listet TLSPilot alle Netzwerkrichtlinien mit ihrer Reihenfolge auf, bei PEAP- und EAP-Richtlinien mit dem aktuell gebundenen Zertifikat. Richtlinien ohne PEAP oder EAP zeigen No PEAP/EAP configured und lassen sich nicht einschalten. Eine gespeicherte Richtlinie, die auf dem Server nicht existiert, zeigt Not found on target.
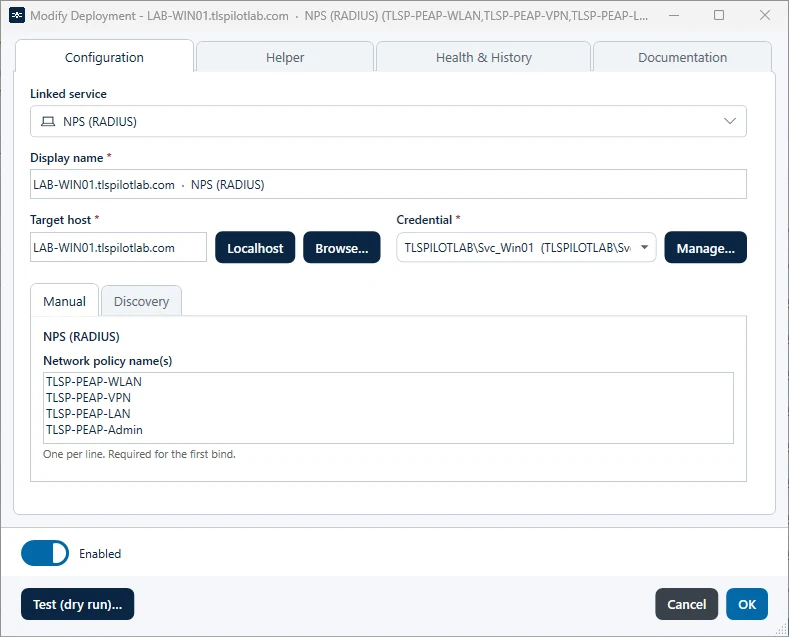
- Schalten Sie die Richtlinien ein, deren Zertifikat dieses Deployment ersetzen soll. Kennen Sie die Namen, können Sie sie auch im Tab Manual eingeben.
- Klicken Sie auf Test (dry run)… und korrigieren Sie die Einstellungen, falls ein Fehler gemeldet wird.
- Klicken Sie auf OK und dann auf Save. Auf die Frage, ob jetzt verteilt werden soll, klicken Sie auf Yes.
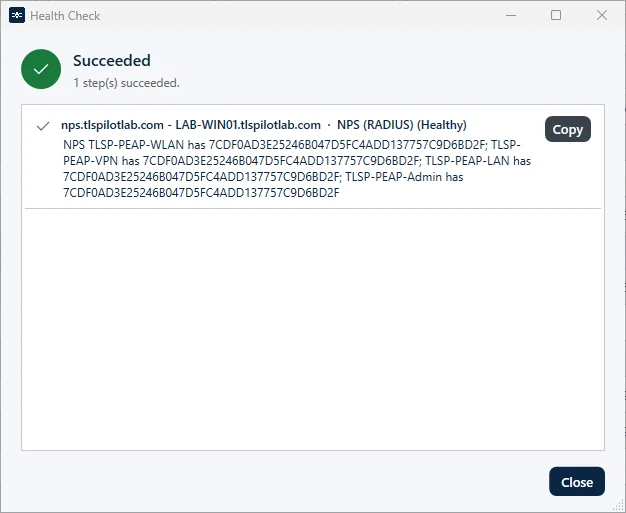
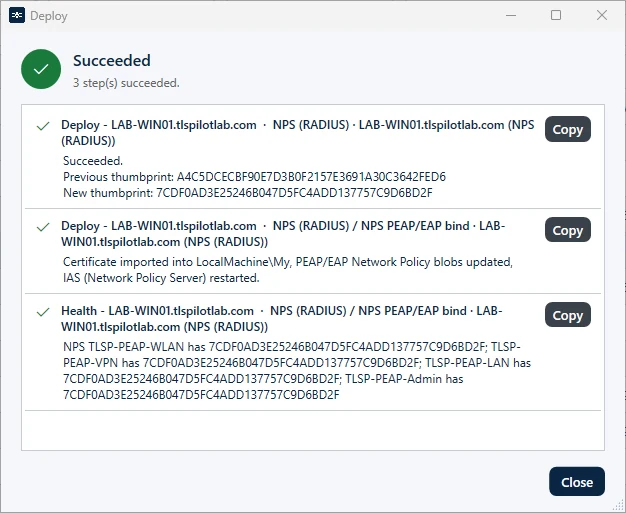
TLSPilot importiert das Zertifikat in LocalMachine\My, exportiert die NPS-Konfiguration, ersetzt den Thumbprint in den EAP-Einstellungen der gewählten Richtlinien und importiert die Konfiguration wieder. Abgesehen vom Thumbprint bleibt die Konfiguration byte-identisch; Codierung, Leerzeichen und alle übrigen Einstellungen bleiben erhalten. Danach startet TLSPilot den NPS-Dienst (IAS) neu. Der Health-Check bestätigt, dass die EAP-Einstellungen der Richtlinien und der Zertifikatsspeicher den neuen Thumbprint enthalten.