Meine ersten Deployments · 6.6
AD FS
Dieses Beispiel verteilt ein Zertifikat auf einen AD-FS-Verbundserver. TLSPilot verwendet es als SSL-Zertifikat, als Dienstkommunikationszertifikat oder für beides. Token-Signatur- und Token-Entschlüsselungszertifikate werden nicht geändert, da dies die Verbundvertrauensstellungen beeinträchtigen würde. Verwenden Sie ein Custom Deployment, wenn Sie diese rotieren müssen, siehe Kapitel Custom Deployment.
- Öffnen Sie den Tab Deployments des Zertifikats wie in Kapitel Lokaler Zertifikatsspeicher beschrieben und klicken Sie auf Add…
- Linked service: Wählen Sie AD FS.
- Target host und Credential: Geben Sie den Verbundserver ein oder klicken Sie auf Localhost, wenn TLSPilot darauf läuft. Für einen entfernten Server wählen Sie ein WinRM-Credential.
- Certificate binding: Belassen Sie SSL + Service communications (recommended) oder wählen Sie SSL only (Set-AdfsSslCertificate) bzw. Service communications only. Der CN oder ein SAN des Zertifikats muss den Namen des Verbunddienstes abdecken (
Get-AdfsPropertiesHostName). - Restart AD FS service (adfssrv) after update: Lassen Sie dies eingeschaltet, damit AD FS das neue Zertifikat sofort verwendet.
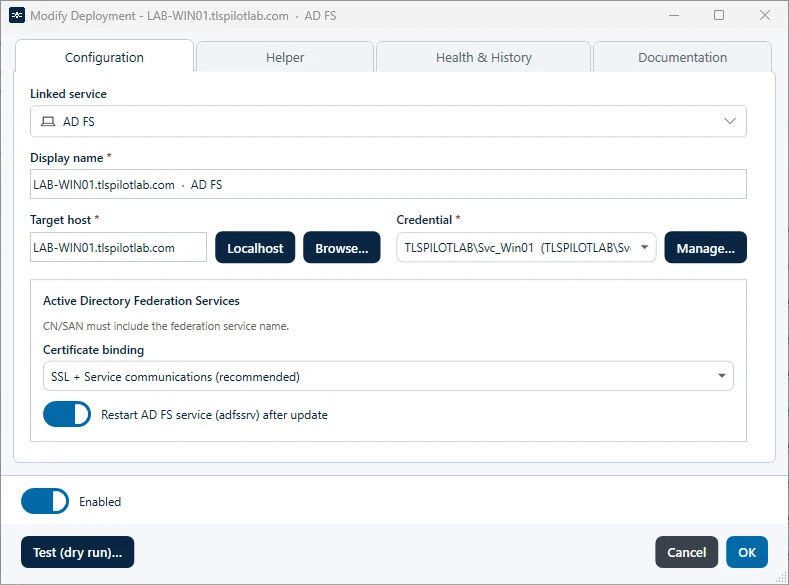
- Klicken Sie auf Test (dry run)…, dann auf OK und Save, und bestätigen Sie das Deployment mit Yes.
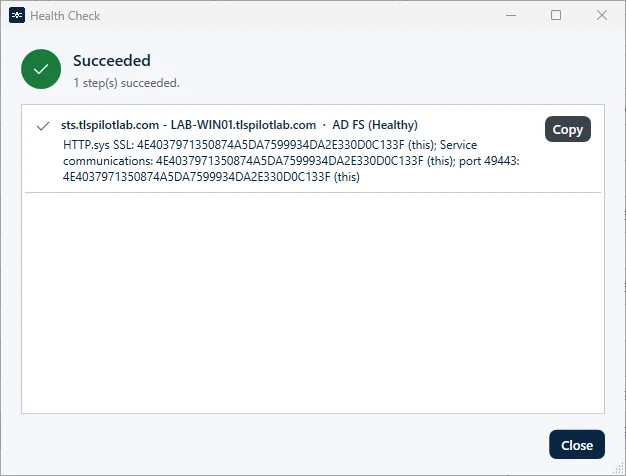
TLSPilot importiert das Zertifikat in LocalMachine\My und gibt dem AD-FS-Dienstkonto Lesezugriff auf den privaten Schlüssel. Vor dem Binden prüft es, ob das Zertifikat den Namen des Verbunddienstes abdeckt; falls nicht, bricht das Deployment ohne Änderungen an AD FS ab. Für SSL verwendet TLSPilot lokal Set-AdfsSslCertificate. Über WinRM bindet es das Zertifikat für den Namen des Verbunddienstes direkt in HTTP.sys auf den Ports 443 und 49443, da Set-AdfsSslCertificate in einer Remote-Sitzung nicht funktioniert. Für die Dienstkommunikation führt es Set-AdfsCertificate aus. Danach startet es adfssrv neu, sofern gewählt, und der Health-Check prüft das SSL-Binding in HTTP.sys, das Dienstkommunikationszertifikat und das Binding auf Port 49443.