
Knowledge Base · Kategorie 6
Meine ersten Deployments
Dieses Kapitel führt Sie anhand von sechs typischen Beispielen durch die Verteilung von Zertifikaten auf ihre Ziele. Je nach Edition unterstützt TLSPilot weitere Ziele, zum Beispiel die TLSPilot-WebUI, Remote Desktop Services, Exchange, Application Delivery Controller, Firewalls und VPNs, Google Cloud und Amazon Web Services, siehe Kapitel Optionale Funktionen.
Kapitelübersicht
| Ziel | Beschreibung | Verbindung | Erforderlich (neben Display name) | Editionen |
|---|---|---|---|---|
| Windows | ||||
| Web UI HTTPS | Bindet das Zertifikat an den HTTPS-Listener der TLSPilot-WebUI auf dem Management-Host. Wird in den Einstellungen auf dem Tab WebUI eingerichtet, nicht unter Linked service. | Lokal | Keine weiteren Felder | Ab Standard |
| Certificate store only see chapter Lokaler Zertifikatsspeicher | Importiert das Zertifikat in den Zertifikatsspeicher LocalMachine\My eines Windows-Servers, ohne es an einen Dienst zu binden. | Lokal oder WinRM | Target host Credential Windows WinRM (nur entfernter Host) | Alle Editionen |
| IIS see chapter IIS | Importiert das Zertifikat und bindet es an die HTTPS-Bindung einer IIS-Site. | Lokal oder WinRM | Target host, IIS site name Credential Windows WinRM (nur entfernter Host) | Alle Editionen |
| Remote Desktop Services (RDS) | Bindet das Zertifikat an RDS-Rollen, zum Beispiel RD Gateway oder RD Web Access. | Lokal oder WinRM | Target host Credential Windows WinRM (nur entfernter Host) | Ab Standard |
| Exchange | Importiert das Zertifikat auf einem Exchange-Server und aktiviert es für Dienste wie IIS und SMTP. | Lokal oder WinRM | Target host Credential Windows WinRM (nur entfernter Host) | Ab Standard |
| AD FS see chapter AD FS | Verwendet das Zertifikat als SSL- oder Service-Communications-Zertifikat von AD FS oder als beides. | Lokal oder WinRM | Target host Credential Windows WinRM (nur entfernter Host) | Ab Standard |
| SQL Server | Setzt das Zertifikat für TLS einer SQL-Server-Instanz und startet die Instanz neu. | Lokal oder WinRM | Target host Credential Windows WinRM (nur entfernter Host) | Ab Standard |
| NPS (RADIUS) | Bindet das Zertifikat an PEAP- oder EAP-Netzwerkrichtlinien von NPS. | Lokal oder WinRM | Target host Credential Windows WinRM (nur entfernter Host) | Ab Standard |
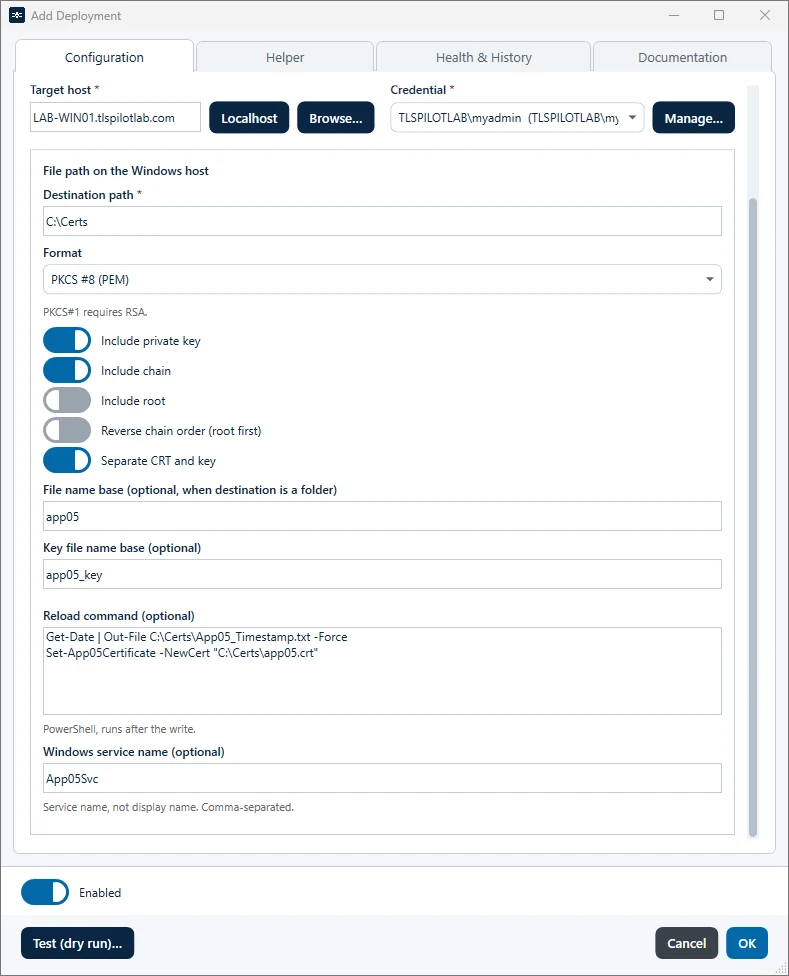
| File Path (WinRM) see chapter Ketten-Optionen | Schreibt das Zertifikat als PFX- oder PEM-Dateien in einen Ordner auf einem Windows-Server, mit den Ketten-Optionen Include chain, Include root und Reverse chain order. | Lokal oder WinRM | Target host, Destination path Credential Windows WinRM (nur entfernter Host) | Alle Editionen |
| UNC share see chapter Ketten-Optionen | Schreibt das Zertifikat als PFX- oder PEM-Dateien auf eine Netzwerkfreigabe, mit denselben Ketten-Optionen. | UNC path (SMB) | UNC path Credential Windows WinRM oder Custom / other | Alle Editionen |
| Linux | ||||
| Nginx see chapter Nginx | Schreibt das Zertifikat und den Schlüssel und lädt Nginx neu. | SSH | Target host Credential Linux SSH | Ab Professional |
| Apache | Schreibt das Zertifikat und den Schlüssel und lädt Apache neu. | SSH | Target host Credential Linux SSH | Ab Professional |
| HAProxy | Schreibt eine kombinierte PEM-Datei und lädt HAProxy neu. | SSH | Target host Credential Linux SSH | Ab Professional |
| Tomcat | Schreibt einen PKCS-#12-Keystore für den Tomcat-Connector. | SSH | Target host Credential Linux SSH Keystore password | Ab Professional |
| PostgreSQL | Schreibt das Zertifikat und den Schlüssel und lädt PostgreSQL neu. | SSH | Target host Credential Linux SSH | Ab Professional |
| MySQL/MariaDB | Schreibt das Zertifikat und den Schlüssel und lädt die TLS-Konfiguration des Servers neu. | SSH | Target host Credential Linux SSH | Ab Professional |
| File Path (SSH) see chapter Ketten-Optionen | Schreibt das Zertifikat und den Schlüssel als PEM- oder PFX-Dateien auf einen Linux-Server, mit denselben Ketten-Optionen. | SSH | Target host Credential Linux SSH | Ab Professional |
| Appliances | ||||
| F5 BIG-IP | Importiert das Zertifikat und den Schlüssel und aktualisiert das Client-SSL-Profil. | API (iControl REST) | Management host, SSL profile / cert name Credential F5 BIG-IP | Ab Professional |
| Palo Alto PAN-OS | Importiert das Zertifikat auf einer PAN-OS-Firewall, zum Beispiel für GlobalProtect. | API (PAN-OS XML API) | Management host, Certificate name Credential Palo Alto PAN-OS | Ab Professional |
| Palo Alto Strata Cloud Manager | Importiert das Zertifikat in den Strata Cloud Manager. | Cloud (Strata Cloud Manager) | TSG ID, Folder, Certificate name Credential Palo Alto Strata Cloud Manager | Ab Professional |
| UAG (Omnissa) | Ersetzt das TLS-Zertifikat eines Omnissa Unified Access Gateway. | API (UAG Admin REST API) | UAG management host Credential Omnissa UAG | Ab Professional |
| Cloud | ||||
| Azure Key Vault see chapter Azure Key Vault | Speichert das Zertifikat in Azure Key Vault als Zertifikat oder als Secret. | Cloud (Azure) | Tenant ID, Subscription ID, Resource group, Key Vault name, Object name Credential Azure / Entra app | Ab Enterprise |
| Azure App Service | Lädt das Zertifikat in einen App Service hoch und kann Hostnamen binden (SNI). | Cloud (Azure) | Tenant ID, Subscription ID, Resource group, App Service name Credential Azure / Entra app | Ab Enterprise |
| Azure Front Door | Bindet ein Key-Vault-Zertifikat an eine benutzerdefinierte Domain von Front Door Standard oder Premium. | Cloud (Azure) | Tenant ID, Subscription ID, Resource group, Front Door profile name, Custom domain, Key Vault name Credential Azure / Entra app | Ab Enterprise |
| Azure Application Gateway | Aktualisiert ein SSL-Zertifikat eines Application Gateway, direkt oder als Verweis auf Key Vault. | Cloud (Azure) | Tenant ID, Subscription ID, Resource group, Application Gateway name, SSL certificate object name; Key Vault name, wenn das Zertifikat auch in Key Vault gespeichert ist Credential Azure / Entra app mit Network Contributor auf dem Gateway, seiner Ressourcengruppe und dem Gateway-Subnetz; im Key-Vault-Modus zusätzlich Key Vault Certificates Officer auf dem Vault und Managed Identity Operator (vom Helper zugewiesen). Für Discovery allein genügt Reader. | Ab Enterprise |
| Azure API Management | Bindet das Zertifikat an eine benutzerdefinierte Domain von API Management (Consumption). | Cloud (Azure) | Tenant ID, Subscription ID, Resource group, API Management service name, Custom hostname Credential Azure / Entra app | Ab Enterprise |
| Entra application proxy | Ersetzt das TLS-Zertifikat der benutzerdefinierten Domain von Entra-Application-Proxy-Apps. | Cloud (Microsoft Graph) | Tenant ID, Application ID Credential Azure / Entra app | Ab Enterprise |
| Entra app registration see chapter App Registration | Fügt das Zertifikat einer Entra App Registration als Credential hinzu. | Cloud (Microsoft Graph) | Tenant ID, Application (client) ID | Ab Enterprise |
| Google Cloud Certificate Manager | Lädt das Zertifikat als selbstverwaltetes Zertifikat in den Certificate Manager hoch. | Cloud (Google Cloud) | Project ID, Certificate name Credential Google Cloud | Ab Professional |
| AWS Certificate Manager (Import) | Importiert das Zertifikat in AWS Certificate Manager bzw. importiert es bei der Erneuerung erneut. | Cloud (AWS) | Certificate name Credential AWS | Ab Professional |
| Custom | ||||
| Custom Deployment see chapter Custom Deployment | Führt Ihr eigenes PowerShell-Skript auf dem Management-Host aus, für Ziele ohne natives Deployment. | PowerShell-Skript | Deployment Script | Ab Enterprise |
Tomcat
Das Ziel Tomcat schreibt einen PKCS-#12-Keystore für den Tomcat-Connector. Das Feld Keystore password ist Pflicht: Tomcat verwendet es als certificateKeystorePassword in server.xml, und TLSPilot schützt den Keystore nur mit diesem Passwort. Ohne Passwort bricht das Deployment mit A PFX password is required. ab; ein Tomcat-Deployment ohne Keystore-Passwort schlägt fehl, bis ein Passwort gesetzt ist. Nach dem Schreiben lädt TLSPilot Tomcat mit systemctl reload tomcat10 neu, dann mit systemctl restart tomcat10 und als Fallback dasselbe für den Dienst tomcat, sofern Sie keinen eigenen Reload-Befehl eingeben.
Die folgenden Abschnitte zeigen eine Auswahl typischer Ziele im Detail.
Artikel in dieser Kategorie
- 6.1Tutorial 09
Lokaler Zertifikatsspeicher
Dieses Beispiel verteilt ein Zertifikat in den Zertifikatsspeicher LocalMachine\My eines entfernten Windows-Servers.
- 6.2Tutorial 10
IIS
Dieses Beispiel bindet ein Zertifikat an eine Website auf einem entfernten IIS-Server.
- 6.3
Tabs Manual und Discovery
Bei Windows- und Linux-Zielen hat der Deployment-Dialog unter Target host und Credential zwei Tabs: Manual und Discovery.
- 6.4
NPS (RADIUS)
Dieses Beispiel bindet ein Zertifikat an die PEAP- oder EAP-Netzwerkrichtlinien eines Network Policy Servers (NPS), zum Beispiel für WLAN, VPN oder 802.1X-Switch-Authentifizierung.
- 6.5
Exchange
Dieses Beispiel aktiviert ein Zertifikat auf einem Exchange-Server für IIS (Outlook im Web, ActiveSync, Autodiscover) und SMTP und hinterlegt es optional fest auf Send Connectors.
- 6.6
AD FS
Dieses Beispiel verteilt ein Zertifikat auf einen AD-FS-Verbundserver. TLSPilot verwendet es als SSL-Zertifikat, als Dienstkommunikationszertifikat oder für beides.
- 6.7Tutorial 11
Nginx
Dieses Beispiel verteilt ein Zertifikat auf einen Nginx-Server unter Linux. Apache und andere Linux-Dienste werden gleich konfiguriert.
- 6.8Tutorial 12
App Registration
Dieses Beispiel schützt eine Entra-App-Registration mit einem Zertifikat statt mit einem Client Secret.
- 6.9Tutorial 13
Azure Key Vault
Dieses Beispiel legt ein Zertifikat in einem bestehenden Azure Key Vault ab, stellvertretend für die Azure-Deployment-Typen.
- 6.10Tutorial 14
Custom Deployment
Ab der Enterprise-Edition können Sie Zertifikate mit eigenen PowerShell-Skripten auf Ziele verteilen, die TLSPilot nicht nativ unterstützt; die Skripte können auch andere Tools aufrufen, zum Beispiel um sich per SSH mit einem Linux-Server zu verbinden.