
Knowledge Base · Kategorie 1
Kurze Einführung
iTrain TLSPilot ist eine agentenlose Certificate-Lifecycle-Management-Lösung zur Verwaltung von TLS-Zertifikaten in Ihrer gesamten Infrastruktur. Ihre Lizenz deckt die TLSPilot-Software ab; die Zertifikate selbst stammen aus den Quellen, die Sie wählen: interne Aussteller wie Ihre Enterprise CA (AD CS) oder die integrierte Private CA sowie öffentliche ACME-Provider, die Sie aktivieren.
Kapitelübersicht
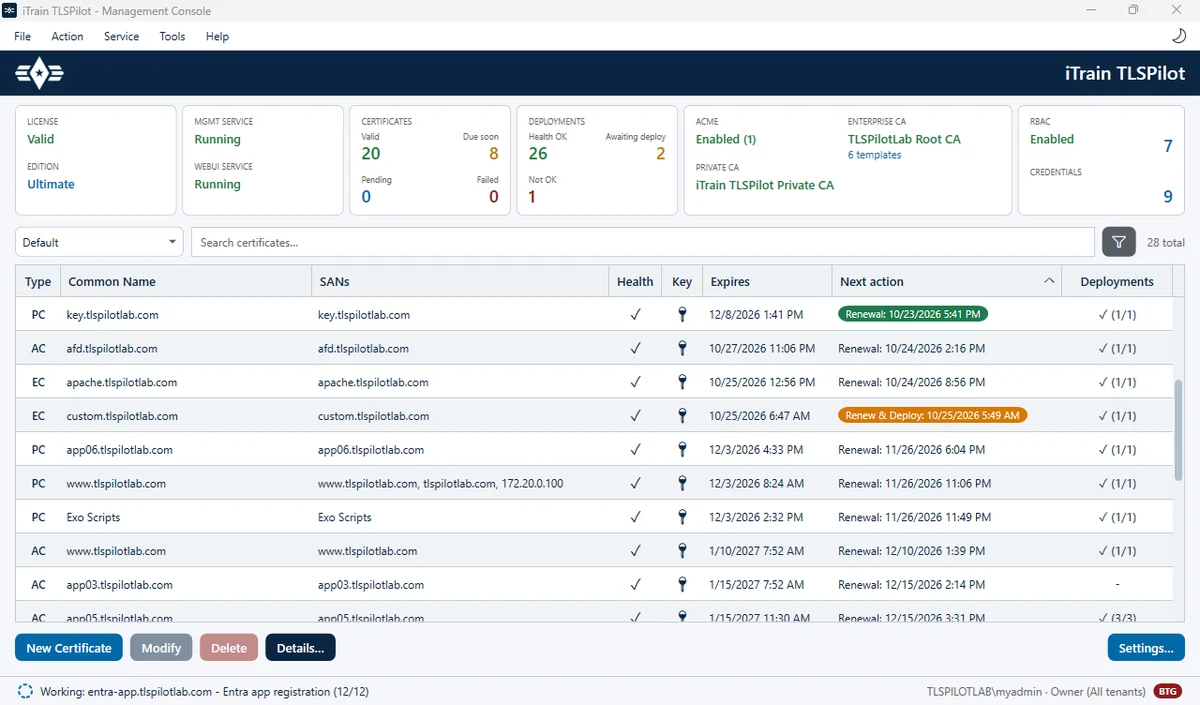
Was TLSPilot für Sie tut:
- Ausstellung und Erneuerung: Bezieht und erneuert Zertifikate von Ihren internen Ausstellern und öffentlichen ACME-Providern.
- Lebenszyklus-Verfolgung: Verfolgt jedes Zertifikat von der Ausstellung über die Erneuerung bis zum Widerruf, mit vollständiger Historie.
- Agentenloses Deployment: Verteilt jedes Zertifikat auf ein oder mehrere Ziele, wo es das Leaf-Zertifikat schreibt und bindet, ohne Agents zu installieren.
- Health-Überwachung: Prüft regelmässig, ob jedes Zertifikat auf seinem Ziel vorhanden und korrekt gebunden ist.
- Automatisierter Betrieb: Führt einen täglichen Zyklus aus und bietet Alerts, Audit-Logging und Backup.
- Zwei Konsolen: Bietet die Desktop Admin Console und die WebUI, die demselben Aufbau und Verhalten folgen.
Was TLSPilot nicht tut:
- Zertifikatsverkauf: Verkauft keine Zertifikate. Sie werden von Ihren internen CAs oder den von Ihnen aktivierten ACME-Providern ausgestellt.
- Dienstkonfiguration: Erstellt keine Websites oder virtuellen Hosts auf Zielsystemen. Zertifikate werden in bestehende Konfigurationen verteilt.
- Mehrstufige PKI: Betreibt keine mehrstufige PKI-Hierarchie. Die integrierte Private CA ist eine einzelne Root-CA, die Leaf-Zertifikate direkt ausstellt.
- Cloud-Dienst: Läuft nicht als SaaS-Portal. TLSPilot, einschliesslich der WebUI, sofern lizenziert, läuft vollständig auf Ihrem eigenen Management-Host.
- Kontinuierliche Überwachung: Überwacht Zertifikate nicht kontinuierlich. Sie werden im täglichen Zyklus, nach jedem Deployment oder auf Anforderung geprüft.