
Externe Credential Stores · 11.3
Managed Service Accounts verwenden
Statt eines Benutzerkontos mit Passwort können Sie für Windows-Ziele ein Group Managed oder Delegated Managed Service Account verwenden, was in den meisten Fällen die bessere Wahl ist. Sein Passwort wird vom Active Directory verwaltet und regelmässig geändert.
- Klicken Sie auf dem Dashboard auf die Kachel Credentials, um den Credentials Manager zu öffnen, und klicken Sie auf Add…
- Wählen Sie den Typ Windows WinRM (remote IIS / store) und geben Sie einen Display name und den User name des Kontos im Format DOMAIN\acct$ oder als UPN ein. Der Kontoname muss dem Konto im Befehl Set-ADServiceAccount im nächsten Schritt entsprechen, zum Beispiel «gmsaiisman01$».
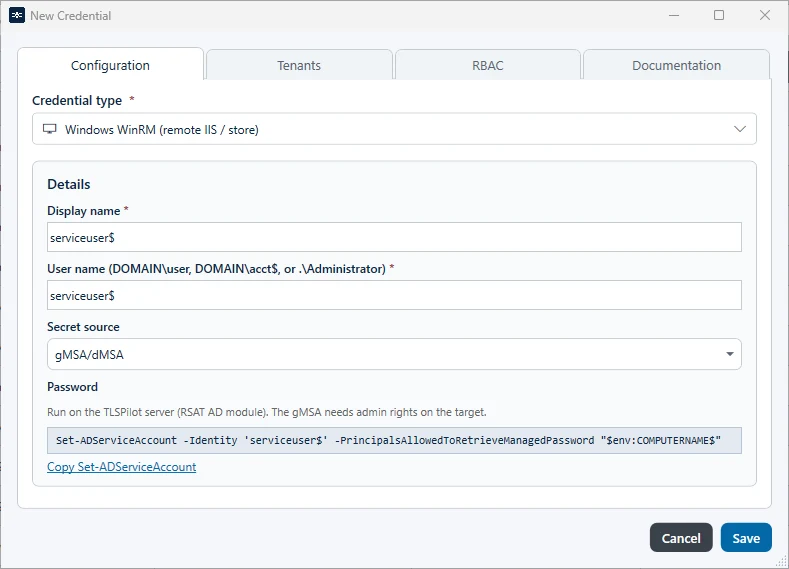
- Secret source: Wählen Sie gMSA/dMSA. TLSPilot zeigt einen PowerShell-Befehl, der dem Management-Host erlaubt, das Passwort des Kontos abzurufen, zum Beispiel:
Set-ADServiceAccount -Identity 'gmsaiisman01$' -PrincipalsAllowedToRetrieveManagedPassword "$env:COMPUTERNAME$"
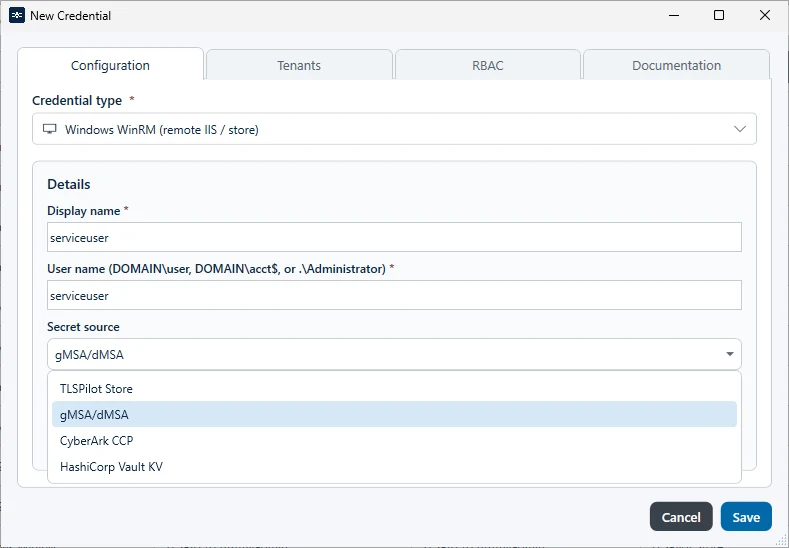
- Klicken Sie auf den Link Copy Set-ADServiceAccount, führen Sie den Befehl in Windows PowerShell auf dem
Management-Host aus und klicken Sie auf Save. Das Active-Directory-Modul für PowerShell (RSAT) muss installiert sein.
Wählen Sie das Credential im Deployment. Das Konto braucht auf dem Ziel die nötigen Berechtigungen,
zum Beispiel die Mitgliedschaft in der lokalen Gruppe Administrators für ein Deployment vom Typ Certificate store only. Der Tab Helper des Deployments zeigt die minimalen Berechtigungen.